
Um par de chaves incluído
Uma fica com você no dia a dia e a segunda é guardada para recuperação.
PARA QUEM CRIA, AUTOMATIZA E COLOCA NO AR
A Fechaz protege o ambiente do seu SaaS, n8n ou agente de automação e entrega duas chaves físicas: Acesso Adminsó com chave Fisica.
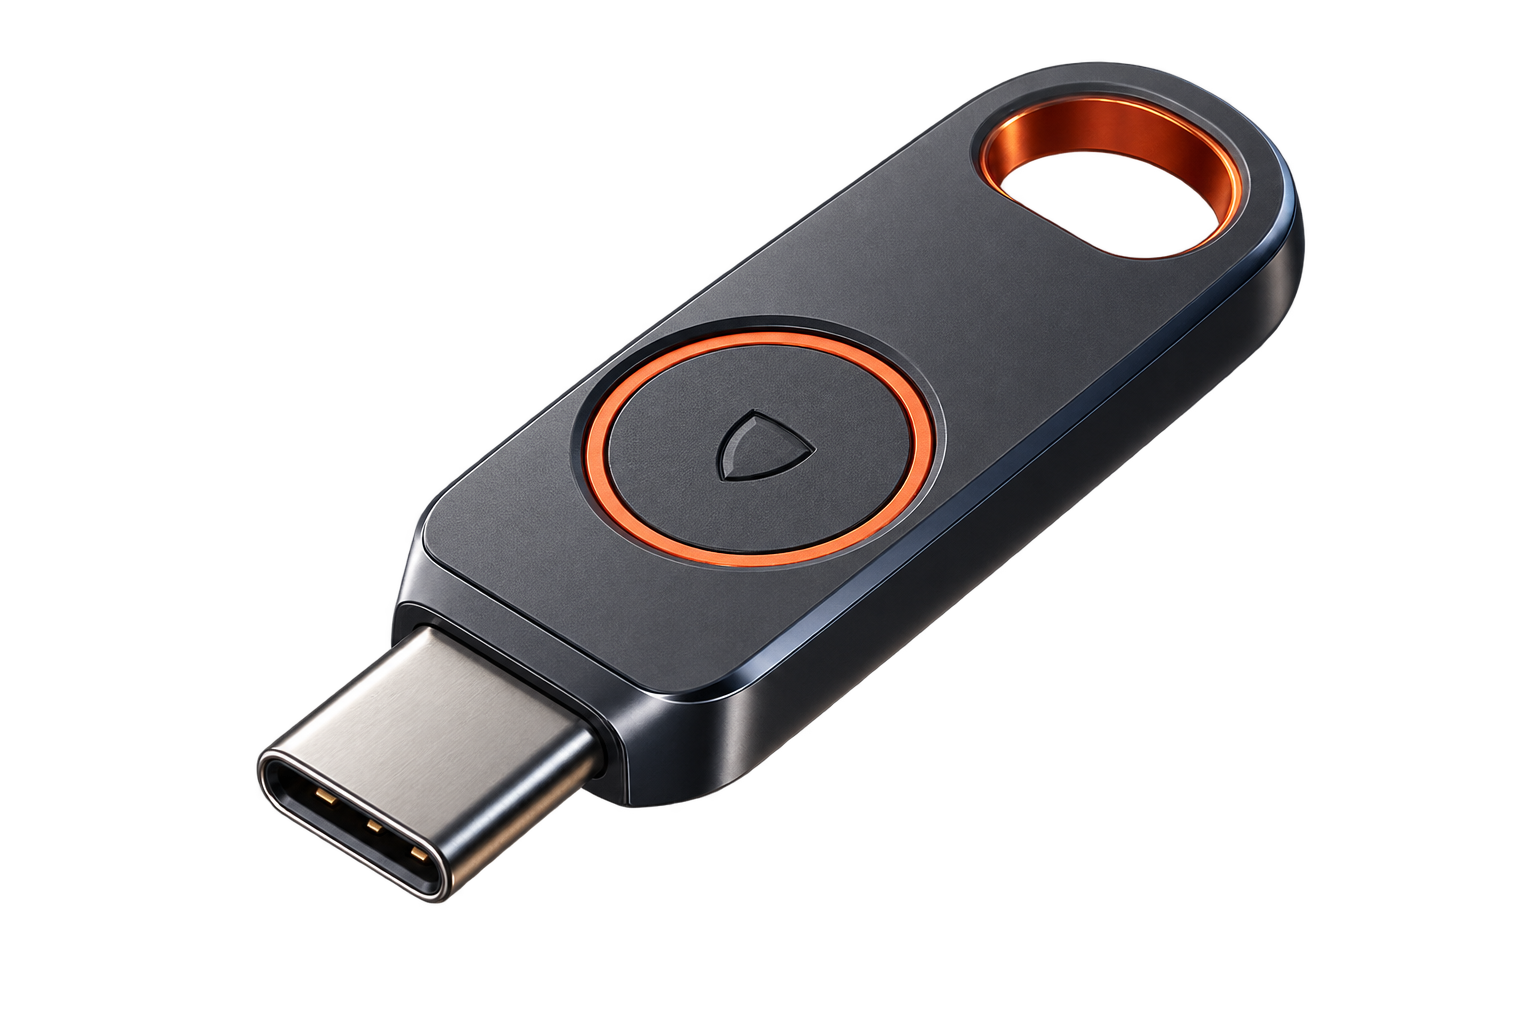
Uma para uso diário. Outra para recuperação.
SEGURANÇA QUE VOCÊ PODE SEGURAR
Seu SaaS, webhook ou automação continua disponível quando precisa. Já o painel do n8n, o servidor, os agentes e os acessos sensíveis ficam em uma área privada — liberada apenas para quem possui uma das chaves físicas configuradas.
Uma fica com você no dia a dia e a segunda é guardada para recuperação.
Painéis do SaaS e do n8n, SSH, banco e agentes ficam recolhidos em uma rede privada.
Você recebe o procedimento para adicionar, revogar e substituir as chaves.
OPEN SOURCE, DO COMEÇO AO HANDOVER
Os componentes implantados são open source e ficam documentados. Se quiser operar sozinho depois, você tem acesso, configuração e runbook para assumir tudo — inclusive ambientes com n8n, Agent-Herme, Agent Claw e ferramentas self-hosted similares.
POR TRÁS DA CHAVE FÍSICA
Mantemos os nomes técnicos para você saber o que recebe — mas tudo é entregue configurado, testado e explicado para quem cria SaaS, fluxos no n8n ou agentes em VPS.
WAF, limites e regras calibradas para reduzir scanners, abuso automatizado e tráfego fora do padrão antes da aplicação.
Como funcionaPolíticas administrativas em um único provedor de identidade, com autenticação forte e revogação centralizada.
Como funcionaSua própria VPN recolhe SSH, banco de dados e painéis administrativos para uma rede privada, fora da internet aberta.
Como funcionaUm par de chaves FIDO2 configurado para os acessos críticos, com uma chave de uso e outra de recuperação.
Como funcionaTentativas de acesso, bloqueios e mudanças críticas reunidos em uma visão curta, com alertas que pedem ação.
Como funcionaVerificações de dependências, segredos e configuração dentro do CI/CD existente, com critérios claros de bloqueio.
Como funcionaMÉTODO DE IMPLANTAÇÃO
O trabalho começa no ambiente atual e termina com controles testados, responsáveis definidos e documentação suficiente para operar, revisar ou reverter.
Inventário de endpoints, serviços críticos, identidades, acessos e restrições de disponibilidade.
Priorização por risco, janela de mudança, critérios de aceite e plano para voltar ao estado anterior.
Configuração em etapas, validação de acesso legítimo e evidências do que foi aplicado.
Runbook, matriz de acesso, alertas e sessão de handover para quem ficará responsável.
ENTREGÁVEIS, NÃO SÓ CONFIGURAÇÕES
Cada decisão relevante fica registrada. Você recebe contexto para operar, auditar e evoluir o ambiente sem depender de memória ou de uma única pessoa.
Serviços públicos, privados, dependências e prioridades reunidos em uma visão objetiva.
Quem acessa o quê, por qual caminho, com qual fator de autenticação e como revogar.
Rotinas, alertas, recuperação e procedimentos de mudança escritos para uso real.
Controles aplicados, testes executados, pendências conhecidas e próximos passos.
Compromisso responsável: segurança reduz risco, mas não promete risco zero. O escopo deixa explícito o que foi protegido, o que permanece fora dele e como acompanhar cada controle.
DO BLOG
Como separar proteção de perímetro, regra de negócio e o que ainda precisa estar no código.
Um modelo simples para recolher acessos críticos sem travar quem precisa operar a VPS.
Onde as chaves físicas entram, o que elas protegem e como preparar a recuperação.
COMECE PELO QUE VOCÊ JÁ COLOCOU NO AR
Você não precisa saber os nomes das ferramentas de segurança. Conte se está rodando um SaaS, n8n, Agent-Herme, Agent Claw ou outro serviço self-hosted e a Fechaz mostra o que precisa ser protegido primeiro.